GPT 5.6 Sol로 PHP 취약점 발견 오픈소스 이니셔티브 활용 취약점 탐지부터 검증·대응 지원 삼성SDS·S2W·에임·데이브레이크 합류
[이데일리 안유리 기자] 전 세계 웹사이트에 영향을 미칠 수 있는 PHP 보안 취약점 발견으로 오픈AI가 주도하는 글로벌 사이버보안 프로젝트 ‘패치 더 플래닛(Patch the Planet)’이 주목받고 있다.
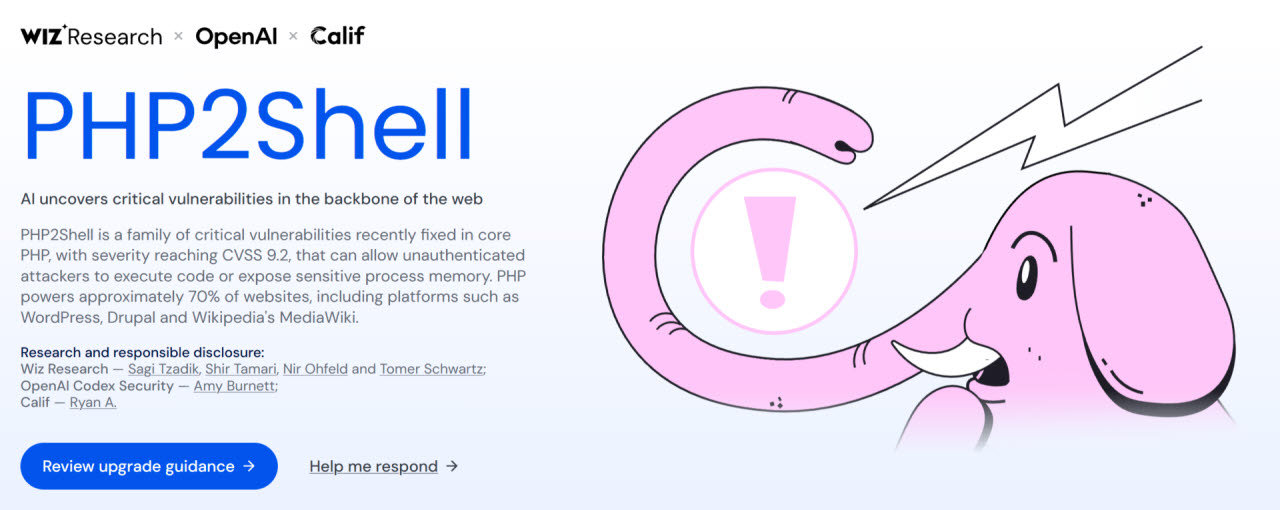
클라우드 보안 기업 위즈(Wiz)가 제작한 PHP 취약점 대응 방안 설명 홈페이지 (사진=PHP2shell홈페이지 갈무리)
지난 6월 공개된 패치 더 플래닛은 오픈AI의 사이버보안 이니셔티브 ‘데이브레이크(Daybreak)’의 일환이다. 데이브레이크가 오픈AI의 사이버보안 전체 프로그램이라면, 패치 더 플래닛은 그 안에서 오픈소스 취약점을 담당하는 하위 이니셔티브이다.
오픈AI는 PHP 취약점 대응 내용을 21일 처음 공개했다. 사이버보안 연구기업 칼리프(Calif)가 패치 더 플래닛 활동의 일환으로 GPT-5.6 Sol을 활용해 발견했다. 올해 3월 구글에 인수된 클라우드 보안 기업 위즈(Wiz)도 두 취약점을 별도로 발견했다.
오픈AI 측은 “앞으로 몇 달 동안 비슷한 발견이 급증할 것으로 예상한다”며 “지금까지의 경험을 바탕으로 널리 쓰이는 소프트웨어의 심각한 취약점에 대응하기 위한 AI 시대의 접근법이 필요하다”며 패치 더 플래닛을 소개했다.
이니셔티브는 취약점 탐지뿐 아니라 검증과 위험 평가·대응 방안 공유 등으로 협력 범위를 넓히고 있다. 오픈AI는 PHP 버전을 점검하는 도구를 깃허브에 오픈소스로 공개하는 등 상세한 대응 전략을 공유하고 있다.
글로벌 사이버 보안 업체 칼리프(Calif)가 오픈AI의 취약점 대응 프로그램 '패치 더 플래닛'(Patch the Planet)에 참여해 PHP 취약점을 발견했다. (사진=패치 더 플래닛 홈페이지 갈무리)
AI발 사이버 보안 위협이 커지면서,사이버 보안 위협에 공동대응해야 한다는 문제 의식이 보편적으로 자리 잡았다. 이에 오픈AI뿐만 아니라 여러 글로벌 IT 기업을 중심으로 다양한 보안 이니셔티브가 활발히 활동하고 있다. 앤스로픽 주도의 프로젝트 글래스윙, 크라우드스트라이크 주도의 프로젝트 퀼트웍스(Project QuiltWorks) 등이 대표적이다. 앤스로픽은 올해 6월 기준 프로젝트 글래스윙을 통해 심각한 보안 취약점을 1만건 이상 찾았다고 밝혔다.
몇몇 국내 기업도 오픈AI의 보안 동맹에 참여하고 있다. 삼성SDS(삼성에스디에스(018260))가 가장 먼저 데이브레이크 파트너 프로그램의 파일럿 파트너로 이름을 올렸다. S2W(에스투더블유(488280))는 데이브레이크의 글로벌 파트너 생태계인 ‘데이브레이크 디펜스 네트워크’에 합류했다.
오픈AI가 지난달 5개 이상의 국내 기업과 데이브레이크 협력을 논의 중이라고 밝혀 앞으로 참여 기업이 더 늘어날 전망이다. 23일에는 AI 보안 전문기업 에임인텔리전스가 새롭게 오픈AI 파트너 네트워크의 셀렉트 파트너로 합류 소식을 알렸다.
에임인텔리전스는 자사의 AI 레드팀 솔루션 ‘스팅어(Stinger)’와 데이브레이크를 연계한 애플리케이션 보안 평가 서비스를 공개했다. 유상윤 에임인텔리전스 대표는 “스팅어와 데이브레이크를 결합해 각 조직의 코드와 서비스 환경에 기반한 보안 검증을 제공하고, 더 많은 팀이 일상적인 개발·운영 과정에서 활용하도록 돕겠다”고 말했다.