유키 첸은 14일(현지시간) 자신의 X 계정에 “새로운 여정, 새로운 사명”이라며 “프런티어 AI의 힘으로 더 안전한 사이버 공간을 만드는 데 기여할 기회를 얻게 돼 기쁘고 감사하다”고 밝혔다. 게시물에는 Z.ai 계정이 태그됐다.
|
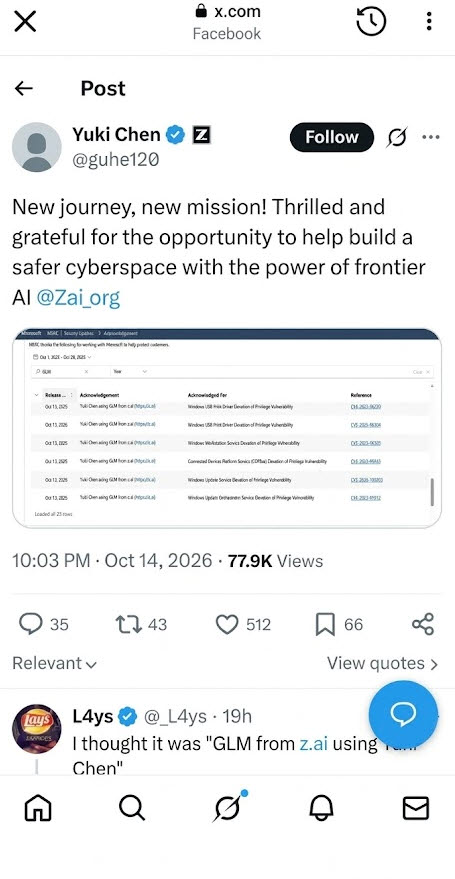
이번에 공개된 MS 보안 대응 센터의 연구자 감사 목록에는 ‘Z.ai의 GLM을 사용한 유키 첸(Yuki Chen using GLM from z.ai)’이라는 문구가 기재됐다. 목록에는 윈도 USB 프린트 드라이버와 워크스테이션 서비스, 연결된 장치 플랫폼 서비스, 윈도 업데이트 관련 구성요소 등 여러 취약점 항목이 나열돼 있다. 공개된 화면에는 총 23개 항목이 표시된다.
여러 항목은 권한 상승(Elevation of Privilege) 취약점으로 분류됐다. 권한 상승 취약점은 공격자가 특정 조건에서 기존에 허용된 범위보다 높은 권한을 획득할 수 있게 하는 보안 결함이다. 다만 공개된 자료만으로는 GLM이 취약점을 독자적으로 찾아냈는지, 유키 첸의 분석을 보조했는지 구체적인 역할을 구분하기 어렵다.
|
Z.ai는 중국 칭화대 연구진을 기반으로 성장한 AI 기업으로, 과거 지푸AI(Zhipu AI)라는 이름으로 알려졌다. 이 회사의 대규모 언어모델(LLM) 계열인 GLM은 대화와 코딩 등 다양한 작업에 활용된다.
AI는 방대한 소프트웨어 코드를 분석하고 잠재적 결함을 찾는 보안 연구 도구로 주목받고 있다. 전문가가 AI를 활용해 취약점을 탐색하고 결과를 검증하면 연구 효율을 높일 수 있다. 반면 같은 기술이 공격자의 취약점 탐색에도 악용될 수 있어, 발견된 결함을 책임 있게 공개하고 신속하게 수정하는 절차도 중요해지고 있다.
이번 사례는 프런티어 AI가 실제 보안 연구에 활용되는 흐름을 보여준다. 다만 취약점 목록에 AI 모델의 이름이 기재됐다는 사실만으로 GLM의 독자적인 탐지 능력이나 다른 모델 대비 성능 우위를 판단하기는 어렵다.