|

윤 의원은 티빙이 마련한 피해 보상 패키지의 체감 가치가 약 2만원 수준이라는 점을 문제 삼았다. 그는 최 대표에게 “티빙 대표이사의 개인정보 가치는 얼마 정도냐”고 물었고, 최 대표가 “가치를 따질 수 없다고 생각한다”고 답하자 “개인정보 유출 피해를 당한 국민 한 사람 한 사람의 가치가 약 2만원에 불과하다는 뜻이냐”고 따져 물었다.
이어 윤 의원이 “2만원에 대표님의 개인정보를 사겠다는 사람이 있다면 파시겠느냐”고 묻자 최 대표는 “당연히 국민들의 소중한 개인정보는 가치를 따질 수 없다고 생각한다”고 답했다. 최 대표 본인의 개인정보 역시 이번 사고로 유출됐느냐는 질문에는 “그렇다”고 했다.
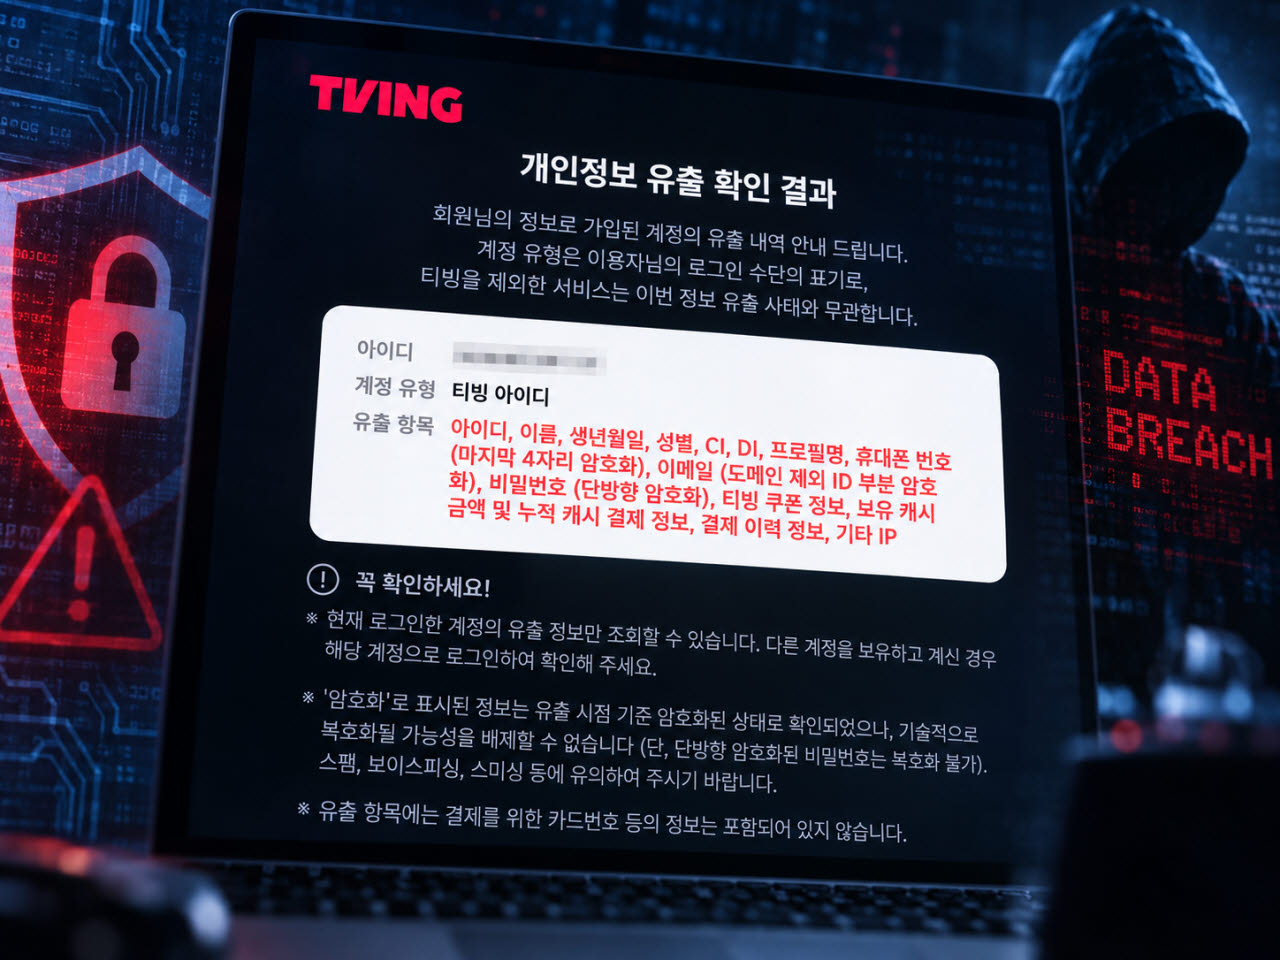
티빙은 지난 5월 발생한 침해사고로 활성·휴면·탈퇴 계정 등을 합쳐 총 3954만개 계정의 개인정보가 유출됐다. 유출 정보에는 이름과 생년월일, 휴대전화번호, 이메일 주소, 연계정보(CI), 결제 이력 등이 포함됐다. 피해자를 대상으로 해킹·피싱 안심보험과 티빙 포인트, 프리미엄 시청 기능, 엔터테인먼트 쿠폰 등을 묶은 보상안을 마련했지만 현금성 보상이 제한적이고 별도로 신청해야 한다는 점 등을 두고 실효성 논란이 이어졌다.
윤 의원이 “2만원 보상이 적당하다고 보느냐”, “보상 대책을 확대할 의향이 있느냐”고 재차 묻자 최 대표는 “국민들과 위원님들 눈높이에 맞지 않은 부분을 너무 잘 이해하고 있다”고 말했다. 그러나 보상 확대 여부를 명확하게 답해 달라는 요구에는 “국민들의 정말 가치를 따질 수 없는 개인정보를 잘 관리하지 못한 데 대해 너무 죄송하다”고 회사의 재무 여건을 설명했다.
보안 사고를 사전에 막을 수 있었는지를 놓고도 공방이 이어졌다.
윤 의원은 티빙이 사고 이후 내놓은 재발 방지 기술이 새롭게 등장한 기술이 아니라는 점을 들어 “애초에 기술 자체의 도구가 없었던 것이 아니라 개인정보 보호를 강화하도록 강제하는 제도적 정책이 없었기 때문에 사고가 발생한 것 아니냐”고 물었다.
최 대표는 “맞다”며 “충분히 대비할 수 있고 막아낼 수 있었던 점들이 미흡했다는 점을 이번에 느꼈다”고 인정했다.
특히 2024년 모의해킹에서 이미 접속키 노출 취약점을 지적받았다는 점도 다시 도마에 올랐다. 최 대표는 “당시에 지적받은 프로젝트의 키들은 모두 조치를 했다”면서도 “그 이후 발생하는 프로젝트에 대해서도 근본적인 프로세스나 시스템을 개선했어야 했다”고 말했다.
이는 전날 과방위에서 나온 지적과도 맞닿아 있다. 최 대표는 6일 과방위 국감에서도 “책임자로서 국민들께 송구하며 보안에 소홀했음을 여실히 느꼈다”고 사과했다. 이훈기 더불어민주당 의원은 티빙 매출이 최근 5년간 155억원에서 4068억원으로 26배 넘게 늘어나는 동안 정보보호 전담 인력이 4명에 그쳤다고 지적했다. 최 대표는 정보보호 인력과 투자를 확대하고 제로트러스트 기반의 보안 체계를 구축하겠다고 밝혔다.
|
최 대표는 “위원님과 국민들 눈높이에 맞지 않아 너무 송구하다”며 “보상을 시작할 때 계속 문자를 보내고 전면 팝업을 띄웠다”고 설명했다.
티빙은 전날 과방위에 이어 이날 문체위까지 이틀 연속 국감 증인석에 서면서 대규모 개인정보 유출 사고 이후 보안 관리 책임과 피해자 보상 문제를 잇달아 검증받게 됐다.
과기정통부 민관합동조사단은 지난달 티빙에서 총 3954만개 계정 정보가 유출된 것으로 확인했다. 유출 정보에는 이름·휴대전화번호·이메일·생년월일·연계정보(CI) 등이 포함됐으며, 조사단은 부실한 접속키 관리와 이상행위 탐지·차단 체계 미흡이 사고를 키웠다고 판단했다.
한편, 티빙은 피해 고객의 보상 신청 기간을 연장했다. 당초 지난달 30일까지였던 신청을 이달 30일까지 추가로 받고, 프리미엄 시청 기능 제공 기간도 내년 1월 말까지 한 달 늘렸다. 보상은 해킹·피싱 안심보험 1년 무료 가입과 티빙 포인트, 웨이브 이용권 등으로 구성됐다.