|
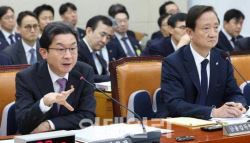
손 의원은 국내 온라인 금융서비스가 이용자에게 여러 보안프로그램을 설치하도록 요구하는 관행을 문제 삼았다. 프로그램을 추가할수록 안전해진다는 접근에서 벗어나 AI 기술 발전에 맞춰 금융보안 체계를 근본적으로 재설계해야 한다는 주장이다.
손 의원이 제시한 자료에 따르면 조사 대상 은행 9곳 모두 온라인 서비스 이용 시 보안프로그램을 의무적으로 설치하도록 하고 있었다. 이용자 400명을 대상으로 한 연구에서는 응답자의 59%가 프로그램의 용도를 모른 채 설치하는 것으로 나타났다고 설명했다.
손 의원은 이용자의 불편뿐 아니라 프로그램 자체의 취약점도 지적했다. 북한 해킹조직 라자루스가 보안프로그램을 악용한 사례와 국내 대학 연구진이 설치형 보안프로그램 7종에서 취약점 19건을 발견한 연구 등을 제시했다.
그는 “보안을 위해 설치하는 프로그램이 역설적으로 해커들의 통로가 되고 있다”며 “과거 관행대로 보안프로그램을 하나 더 추가하면 안전할 것이라고 생각하지만, 오히려 새로운 공격 경로가 될 수 있다”고 말했다.
해외 은행과의 차이도 언급했다. 손 의원은 미국 체이스은행의 경우 별도 프로그램 없이 지원되는 브라우저로 거래할 수 있다고 설명하며 국내 금융서비스도 설치형 프로그램에 의존하는 방식에서 벗어날 필요가 있다고 강조했다.
이 원장은 국가정보원과 국가안보실 차원에서 정부의 AI 보안체계가 정리되고 있다며, 그 틀 안에서 금융보안 시스템도 점검하겠다는 취지로 답했다.