|
최근 기업 현장에서는 AI 도구와 벤더가 우후죽순 늘어나며 공식 현황과 실제 사용 현황 간 큰 격차가 발생하고 있다. 과거 SaaS 확산 초기와 유사한 ‘섀도우 AI’ 현상이다. 실제로 시큐리티스코어카드 보안팀 분석에 따르면, 공식 파악된 AI 벤더가 12개에 불과한 한 조직에서 실제 사용 중인 AI 도구가 60개에 달하는 사례가 확인되기도 했다. 관리망을 벗어난 AI 도구는 데이터 흐름과 사용 현황에 대한 감사를 어렵게 만들어 치명적인 보안 허점이 될 수 있다.
AI 시스템은 계약 체결 이후에도 모델과 데이터가 끊임없이 변화하므로 일회성 평가만으로는 관리가 불가능하다. 기존 TPRM이 “벤더가 데이터를 안전하게 보호하는가”에 집중했다면, AI 벤더 평가 시에는 △데이터 처리 프로세스 △AI 결과물의 신뢰성 △기반 모델 재학습에 따른 변화 등을 추가로 면밀히 검토해야 한다.
시큐리티스코어카드는 AI 벤더 계약 전 필수 점검 항목으로 △데이터 흐름 및 개인정보 보호 통제 매핑 △AI 기능 및 벤더 역량 검증 △윤리적 AI 및 편향 완화 검증 등 3대 기준을 제시했다.
특히 실제 계약서를 검토해 데이터의 AI 학습 활용 권한과 보유 기간, 재위탁업체(Subprocessor) 목록을 명확히 해야 하며, 범위를 벗어난 ‘모든 데이터의 영구 활용’을 요구할 경우 명백한 위험 신호로 판단해야 한다고 당부했다. 아울러 과장 마케팅에 속지 않도록 기술 역량을 직접 검증하고, AI 편향성 완화를 위한 프로세스와 제3자 감사 여부도 확인해야 한다고 강조했다.
글로벌 규제 대응도 필수 과제로 꼽혔다. 유럽연합의 ‘EU AI Act’와 ‘GDPR’을 비롯해 미국 각 주의 AI 규제 및 산업별 가이드라인이 강화됨에 따라, 기업은 계약 시 감사 권한(Right to Audit)과 규제 미충족 시 계약 종료 권한 등을 명시해야 한다.
시큐리티스코어카드는 이러한 위험을 지속적으로 관리하기 위해 AI 기반 TPRM 플랫폼인 ‘타이탄 AI(TITAN AI)’를 제안했다. 타이탄 AI는 AI 기반 자동화와 위협 인텔리전스를 결합해 공급망 내 실시간 위협을 파악하고 우선순위를 정해 대응할 수 있도록 돕는다.
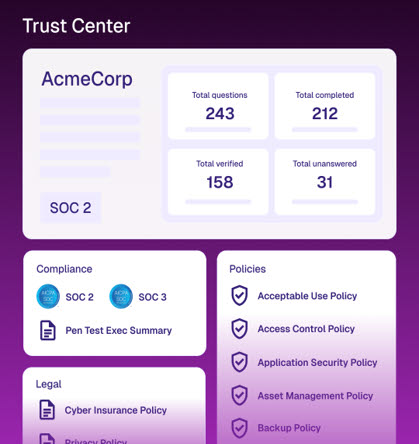
특히 핵심 모듈인 ‘타이탄 어세스(TITAN Assess)’는 복잡한 보안 설문 업무를 기존 수작업 대비 최대 18배 빠르게 처리해 수동 업무량을 92% 절감해 준다. 이를 통해 기업은 AI 벤더의 보안 상태 변화를 지속 추적하고 선제적 위험 관리가 가능하다.
우청하 시큐리티스코어카드 한국지사장은 “AI 도입이 가속화되는 만큼 데이터와 공급망에 대한 새로운 리스크 대비가 시급하다”며 “사전 검증은 물론 도입 후에도 지속적인 모니터링 체계를 구축해야 한다”고 강조했다. 이어 “타이탄 AI를 통해 기업들이 AI 벤더를 공급망 체계 내에서 안전하게 관리하고, 비즈니스 혁신과 보안을 동시에 달성할 수 있도록 적극 지원할 것”이라고 말했다.