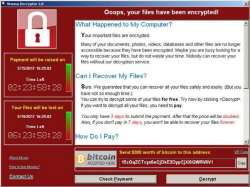
‘리벤지’ 랜섬웨어는 웹 브라우저 및 웹 브라우저 플러그인의 취약점을 공격하는 ‘리그(RIG)’ 익스플로잇킷을 이용해 웹을 통해 유포되고 있다. 사용자들이 웹 서핑을 하는 도중에 자신도 모르게 감염돼 파일들을 암호화한다.
해당 랜섬웨어에 감염되면, 주요 파일들을 암호화하고 특정 규칙의 파일명으로 변경한다. 또한 확장자도 ‘.REVENGE’라는 확장자명으로 변경한다. 국내에서 많이 사용하는 문서 편집 프로그램인 한글의 문서 확장자인 ‘.HWP’의 문서 파일들에 대해서도 암호화를 수행한다. 랜섬웨어 감염 노트에 한국어를 지원해 한국 사용자들이 복호화 비용을 지불할 수 있도록 했다.
랜섬웨어는 관리자 권한이 필요한 드라이브의 파일들을 암호화하기 위해 ‘사용자 계정 컨트롤(UAC)’을 우회하는 기법을 사용한다. 윈도우의 기본 백신인 ‘윈도우 디펜더’의 악성코드 패턴을 업데이트할 수 없으니 이를 복원해야 된다는 가짜 메시지 창을 띄워 사용자의 클릭을 유도해 권한을 높인다.
하우리 CERT실은 “최근 한국을 노린 랜섬웨어가 지속적으로 등장하고 있다”라며 “웹 브라우저의 보안 업데이트를 최신으로 수행하고, 보안이 강화된 웹 브라우저를 사용하는 것을 권고한다”라고 말했다.
현재 ‘리벤지’ 랜섬웨어는 바이로봇 백신 제품을 통해서 ‘Trojan.Win32.Ransom’ 등의 진단명으로 탐지 및 치료가 가능하다.
|

|